Эксперты по кибербезопасности указывают на Северную Корею как на стоящую за взломом Binance на $6,3 млрд.
У хакеров «страны-отшельника» особый почерк, и их «отпечатки пальцев» видны по всей этой краже — уже названной крупнейшей кражей криптовалюты в истории.
В отличие от большинства хакерских группировок, первым шагом северокорейцев часто становится мошенничество, нацеленное на сотрудника.
«Они атакуют людей, а не код», — заявила The Post Лиза Чжао, руководитель операций по безопасности в кибербезопасной фирме SlowMist.
В расследованиях, проведённых SlowMist в 2025 году, злоумышленники выдавали себя за команды проектов и предлагали разработчикам оплачиваемую работу по исправлению программного обеспечения. Некоторые предлагали деньги вперёд, чтобы установить доверие, другие представлялись инвесторами с торговым ПО для тестирования.
Их ловушка была спрятана в самой работе. Злоумышленники модифицировали реальный, публично доступный программный проект и добавили вредоносный код.
«Во многих случаях, с которыми мы сталкивались, ни один отдельный шаг не выглядел как атака — просто помощь в отладке, тестирование кода или изменение настройки».
Даже сотрудники, принимавшие меры предосторожности, могли быть обмануты. Некоторые запускали ПО в изолированной среде, чтобы защитить остальной компьютер.
Но затем злоумышленники просили о, казалось бы, разумной корректировке, чтобы их проект заработал, — и это ослабляло защиту и давало им больший контроль, сказала Чжао.
Оттуда хакеры могут проникнуть в сеть целевой компании, украсть учётные данные и подобраться ближе к системам, управляющим её деньгами, используя на этом этапе собственные инструменты компании, чтобы замаскировать свою активность.
Чжао сказала, что её команда обнаружила связи между украденными средствами Binance и IP-адресами, связанными с более ранними кражами, совершёнными Северной Кореей.
«Мы обнаружили связи между средствами хакеров Binance и адресами, участвовавшими в краже Phemex в начале 2025 года, которую мы уже связали с северокорейскими хакерами», — сказала Чжао The Post.
Блокчейн-аналитическая фирма TRM Labs отдельно приписала атаку государственной операции КНДР TraderTraitor с высокой степенью уверенности, также ссылаясь на сходство с более ранними кражами.
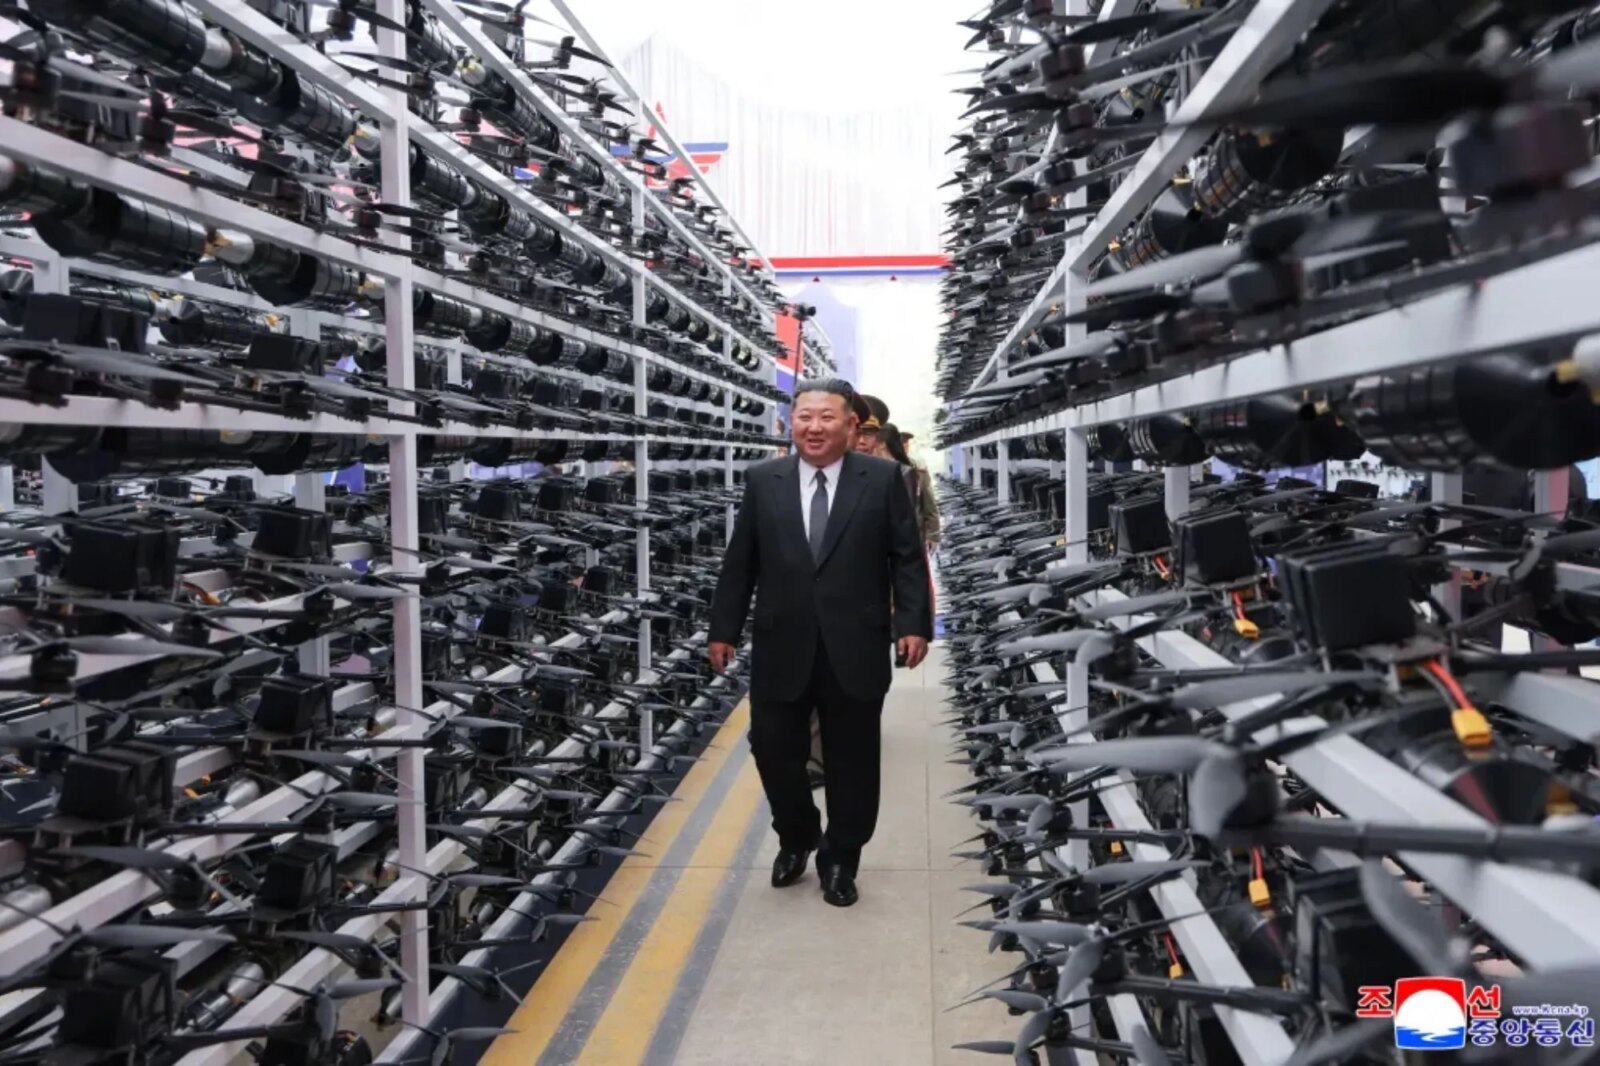
Что отличает государственных хакеров Северной Кореи от обычных киберпреступников, так это их миссия. Другие хакеры крадут для себя, но Северная Корея крадёт для режима во главе с верховным лидером Ким Чен Ыном.
Официальные лица Минфина США связывали киберкражи Северной Кореи с финансированием её оружейных программ.
Чжао говорит, что сильные стороны злоумышленников — это сочетание терпения, организованности и отлаженной способности перемещать и отмывать украденную криптовалюту.
«Их инфраструктура отмывания денег хорошо развита… Они быстро перемещают средства между цифровыми кошельками и обменивают их на другие криптовалюты, что делает их очень трудными для остановки», — сказала она.
Основатель SlowMist Юй Сюань предупредил, что северокорейские хакерские группы — такие как Lazarus Group, Bluenoroff и Andariel, по данным федеральных властей, — используют другие страны как шлюзы к своим целям: например, взламывают американскую систему, а затем оттуда атакуют Европу или Японию.
«Обычное представление о Северной Корее — что она бедна и отрезана от мира, но такие хакерские группы могут [проникать] в компьютеры людей, уже находящихся в США, для осуществления атак», — сказал он.
«Деятельность поддерживается государством, и их сеть всё ещё может иметь множество промежуточных звеньев, позволяющих ей достичь любого уголка мира».
Что ещё хуже — ИИ может сделать работу, стоящую за этими атаками, быстрее и дешевле: от написания вредоносного кода до подготовки его доставки.
«Хакерская группа, которая раньше могла сосредоточиться примерно на 5–10 целях за шесть месяцев или год, теперь может сосредоточиться на 50–100, — сказал Сюань. — Многие вещи, которые раньше требовали ручного написания кода или выполнения людьми повторяющихся задач, теперь можно делать гораздо эффективнее с помощью ИИ».
Microsoft сообщила на этой неделе, что несколько северокорейских групп угроз внедрили ИИ в операции, включая обманчивые вербовочные материалы, поддельные личности и разработку вредоносного кода.
Злоумышленники также могут использовать страх сотрудников признать ошибку.
«Некоторые обманутые сотрудники активно удаляли соответствующие записи, потому что боялись быть привлечёнными к ответственности. Они также не сообщали об инциденте своевременно, что делало расследование и сбор доказательств очень трудными», — сказала Чжао.
«Эта эксплуатация человеческой природы удивила меня больше, чем их технические методы».
Binance не подтвердила причастность Северной Кореи в своём ответе The Post. Компания заявила, что работает с правоохранительными органами над установлением преступников и покроет все взломанные убытки за счёт средств компании.
«Ваши активы в безопасности», — заявил со-генеральный директор Ричард Тенг в заявлении, предоставленном компанией.
Источники: The Post (интервью с Лизой Чжао и Юй Сюанем, SlowMist), TRM Labs, Microsoft, Минфин США, заявления Binance.
В нашем Telegram‑канале, вы найдёте новости о непознанном, НЛО, мистике, научных открытиях, неизвестных исторических фактах. Подписывайтесь, чтобы ничего не пропустить.
Поделитесь:


Оставьте Комментарий