Мир погрузился в кризис кибербезопасности, получивший название «Чёрный октябрь», который обнажил, насколько уязвима большая часть мировой онлайн-инфраструктуры.
Крупные инциденты безопасности, взломы и уязвимости по всему миру показали, как легко можно взломать онлайн-данные, хранящиеся у правительств, компаний и частных лиц.
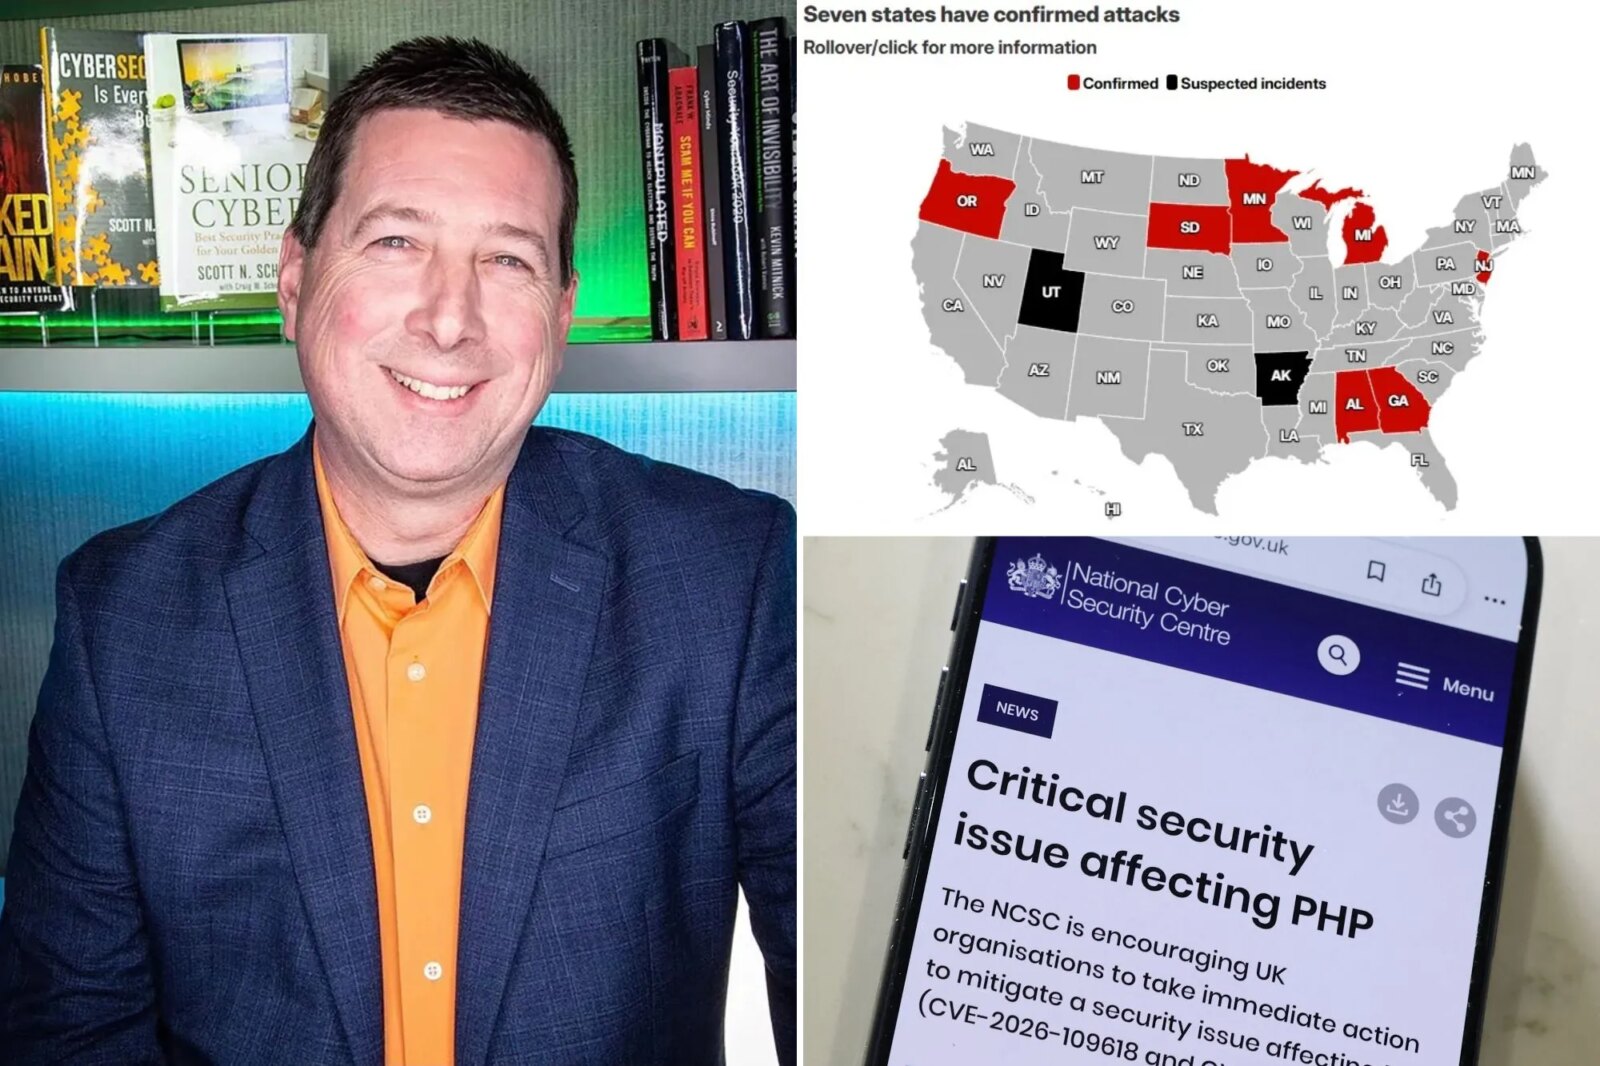
«Искусственный интеллект стремительно ускоряет обнаружение слабых мест в программном обеспечении и уязвимостей, и преступники могут использовать их раньше, чем правительство или компания успеют отреагировать», — заявил The Post Скотт Шобер, генеральный директор базирующейся в Нью-Джерси компании Berkeley Varitronics Systems.
«Они знают, что опережают всех. Правительства не успевают за ними».
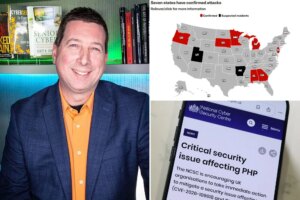
Шобер предостерегает частных лиц от ввода личной информации в ИИ-ассистенты. Фото: Скотт Шобер
Он добавил, что преступникам даже не нужно быть особенно технически подкованными, чтобы использовать ИИ в неблаговидных целях.
«ИИ может написать скрипты за вас. Вам больше не нужно быть программистом, — добавил Шобер. — Это как получить степень магистра, не проведя в колледже ни дня».
Одним из самых серьёзных инцидентов стало обнаружение серьёзных уязвимостей в PHP — программном коде, на котором построены 70% мировых интернет-сайтов, что могло позволить хакерам проникать на серверы и брать их под контроль без пароля.
Другие инциденты «Чёрного октября» включали вредоносное ПО, распространявшееся через LiteLLM — инструмент, используемый разработчиками ИИ, — а также множество компаний, спешно исправлявших уязвимости в своём программном обеспечении.
Угрозы для реального мира серьёзны. Например, кибератакующие могут пытаться нарушить или отравить водоснабжение, отключить электричество или перегрузить очистные сооружения. Это особенно опасно в небольших муниципалитетах без специальных команд кибербезопасности.
Семь штатов подтвердили попытки киберсаботажа водозаборов: Нью-Джерси, Орегон, Миннесота, Мичиган, Южная Дакота, Алабама и Джорджия.
Более 30 водных систем Миннесоты подверглись атакам в июле, а атака в Джорджии привела к предупреждению о кипячении воды в одном округе, согласно Центру стратегических и международных исследований (CSIS). Группа CyberAv3ngers, связанная с Ираном, взяла на себя ответственность за кампанию. Связанные с Ираном хакеры также атаковали водную инфраструктуру Пенсильвании в 2023 году, отмечает CSIS.
Тем временем одна из самых успешных ransomware-атак против США произошла в мае 2021 года и привела к остановке нефтяной системы Colonial Pipeline, нарушив крупные поставки топлива на Восточное побережье, за что компания заплатила российским хакерам 4,4 миллиона долларов.
«Это беспокоит всех, потому что затрагивает экономику, людей и их средства к существованию, а также общественную безопасность», — добавил Шобер.
Призывая к усилению надзора и международной координации, он добавил: «Иначе будет хаос. Будут проблемы, и это затронет человечество».
С положительной стороны, не преступники также используют ИИ для выявления проблем и уязвимостей и «закрытия» их до того, как их взломают.
В заявлении от 8 октября Anthropic сообщила, что шестимесячное сканирование с помощью ИИ выявило более 29 000 потенциальных уязвимостей. Однако люди вручную проверили и исправили только около 6000.
«Мы по-прежнему ограничены человеческими возможностями для проверки этих находок», — заявила тогда компания.
Основная проблема — «vulnpocalypse» (от англ. vulnerability — уязвимость и apocalypse — апокалипсис), термин, используемый экспертами для описания накопления слабых мест, растущего быстрее, чем защитники успевают их оценивать и исправлять.
«Это показывает, что это как игра в кошки-мышки, но сейчас она идёт гораздо быстрее», — добавил Шобер.
Тем временем преступный мир организован: хакеры взламывают и крадут информацию, личные данные и другие материалы, сопоставляют их с доступным в интернете, а затем продают в даркнете.
Большинство крупнейших компаний США в какой-то момент подвергались взлому и краже конфиденциальных данных. Среди самых серьёзных — взломы UnitedHealth, Facebook, Microsoft, Ticketmaster, Yahoo и National Public Data — одной из крупнейших компаний по базам данных, у которой в 2024 году украли 2,7 миллиарда записей.
ИИ также помогает сортировать украденные записи и объединять разрозненные детали потенциальных жертв в одном месте, делая мошенничество и вымогательство более целенаправленными, по словам Шобера.
Личные чаты людей с ИИ также были украдены в больших масштабах.
Шобер призывает пользователей ограничивать то, чем они делятся, и советует держать пароли, номера социального страхования, банковские реквизиты и чувствительную семейную информацию подальше от разговоров с чат-ботами. Пользователям также следует всегда проверять документы, которые они загружают в интернет, на наличие личных данных.
Для безопасности аккаунтов он рекомендует использовать длинные уникальные пароли и разные пароли для каждого сайта, а также многофакторную аутентификацию.
Европейские власти посоветовали компаниям, использующим программное обеспечение PHP, координировать действия со своими хостинг-провайдерами, устанавливать обновления и рассматривать изоляцию любых открытых приложений, когда немедленный ремонт невозможен.
Шобер признал, что ИИ может укреплять защиту не хуже, чем атаки, но его беспокоит то, что преступники на шаг впереди — и работают быстрее.
«Это инструмент как для добра, так и для зла», — сказал он.
Источники: The Post, CSIS, Anthropic, Berkeley Varitronics Systems.
В нашем Telegram‑канале, вы найдёте новости о непознанном, НЛО, мистике, научных открытиях, неизвестных исторических фактах. Подписывайтесь, чтобы ничего не пропустить.
Поделитесь:


Оставьте Комментарий